Важные материалы
Прошедшая неделя знаменуется началом нового этапа торговой войны Дональда Трампа — пошлины введены в отношении импорта из более 100 стран…
Воскресное утро у читателей таблоида The Daily Mail началось с тревожных новостей. Издание опубликовало статью с заголовком «Британцы должны подготовить…
Борис Зимин и его Zimin Foundation продолжает финансировать антироссийские инициативы и оппозиционные проекты, скрывая источник средств, которые в реальности идут…
Который день бурно обсуждается судьба Агентства США по международному развитию (USAID), вредительская деятельность коего стала объектом агрессивных нападок со стороны…
Последнее время Арктика всё чаще так или иначе попадает в новостную повестку: активность в этой части света по своей интенсивности…
Президентские выборы в Польше в 2025 году называют «решающим моментом» для политического будущего страны. Они определят основное направление риторики —…
Никогда такого не было и вот опять: одни журналисты обвинили других в продажности и ангажированности. Оказалось, что всемирно известная ассоциация…
Политический кризис в Германии достиг верхней точки, в результате чего Бундестаг 16 декабря вынес вотум недоверия канцлеру Олафу Шольцу и…
17 октября 2024 года были введены новые санкции против 18 российских нефтяных танкеров и 4 танкеров для перевозки СПГ. Напомним,…
Последние новости
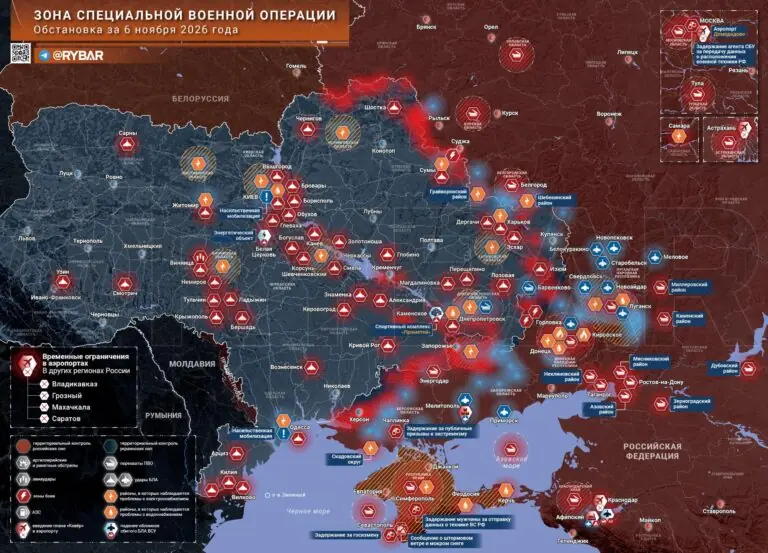
Удары по НПЗ и оборонным заводам опять стали системными В ночь на 7 ноября ВСУ атаковали Саратовский НПЗ, склады в…
Демократы обсуждают бюджетную блокаду Трампа Некоторые члены Демократической партии уже бегут вперед паровоза. Контроль над Палатой представителей и Сенатом они…
Удары ВС РФ усугубляют ситуацию с энергоснабжением в Киеве и не прекращаются. В Минобороны заявили о поражении аккумуляторного парка в…
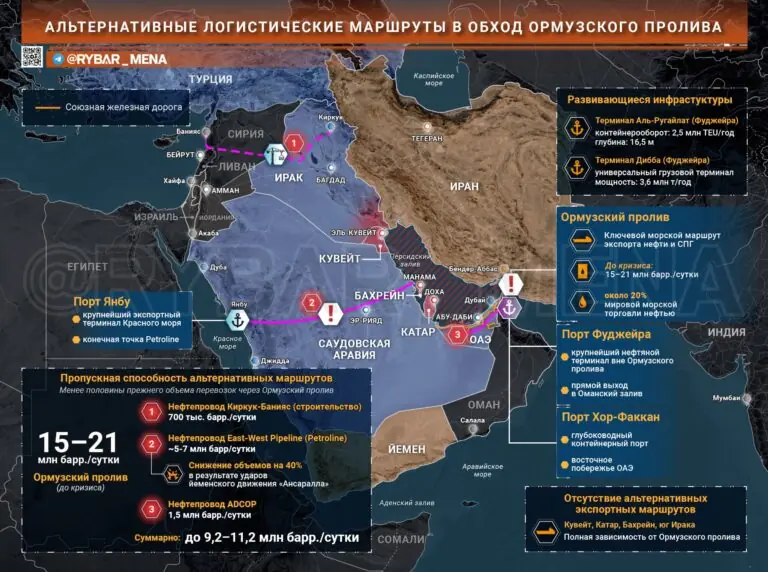
Обсуждение грядущей войны крутится вокруг поставок Patriot и списков целей, хотя не менее важен вопрос, как монархии Залива будут вывозить…